Guia · Seguretat de xarxes
Segmentar la xarxa d'una petita empresa.
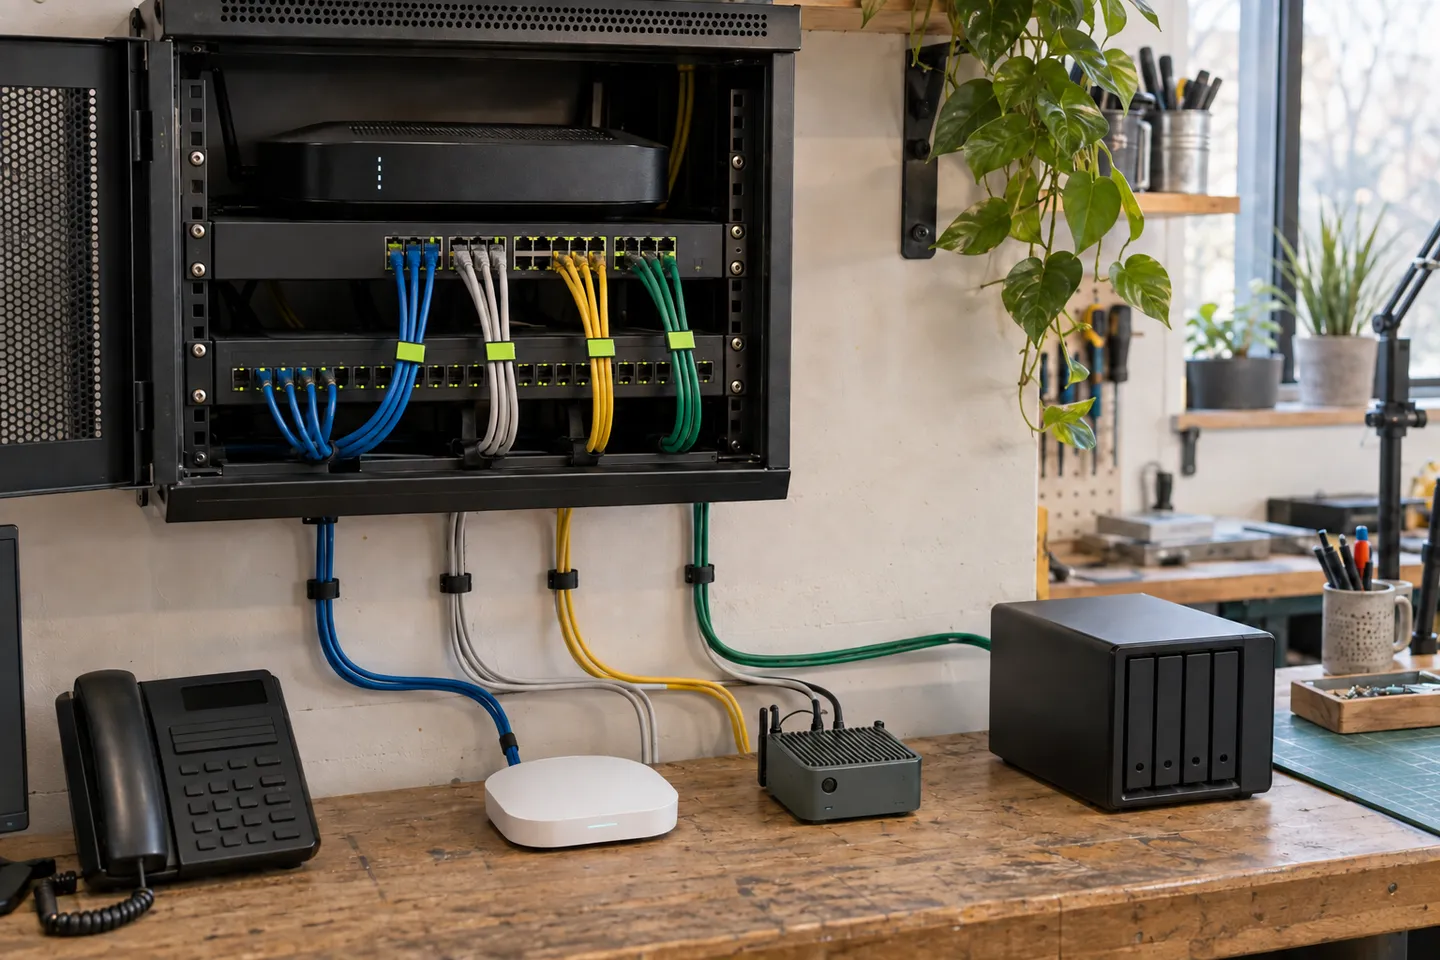
Una xarxa wifi separada per a convidats és un bon començament, però no constitueix per si sola una estratègia de seguretat. Una segmentació útil parteix dels sistemes que el negoci no es pot permetre exposar i autoritza només les connexions necessàries per treballar. Aquesta guia converteix aquest principi en un disseny petit i comprovable, sense fer veure que qualsevol oficina necessita infraestructura de gran empresa.
L'objectiu és limitar el moviment, no acumular VLAN
En una xarxa plana, els dispositius es poden descobrir i sovint comunicar entre si pel simple fet de compartir la mateixa connexió local. És còmode fins que es compromet una impressora antiga, el portàtil d'una visita o un sensor econòmic. Potser aquell primer aparell no desa res valuós, però pot obrir el camí cap a fitxers compartits, taulers d'administració o màquines de les quals depèn el negoci.
La segmentació divideix aquest entorn en zones de confiança i controla el trànsit entre elles. Una VLAN pot crear la separació, però la seguretat prové de la regla aplicada al límit. Si dues VLAN es poden comunicar sense restriccions, els números diferents aporten ordre, no protecció.
L'objectiu pràctic és modest: un problema en una zona no s'hauria de convertir automàticament en un problema a totes. A més, el disseny ha de continuar sent entenedor per a qui l'hagi de reparar sis mesos després. Cinc zones amb una finalitat clara i poques regles acostumen a ser més segures que vint zones misterioses copiades d'un esquema empresarial.
| Límit útil | Falsa sensació de seguretat | |
|---|---|---|
| Convidats | Només internet; sense ruta cap als equips interns | Un altre nom de wifi sobre la mateixa xarxa de confiança |
| Dispositius IoT | Només el controlador, DNS, hora i el servei al núvol necessari | Una VLAN des de la qual s'accedeix a tots els ordinadors |
| Administració | Els taulers només s'obren des d'un equip administrat | Encaminador i commutadors accessibles per a tota l'oficina |
| Servidors | Cada usuari o aplicació arriba només al seu servei | Tot el que és intern es considera de confiança |
Dibuixa els actius i els fluxos abans de tocar la xarxa
Comença amb un inventari prou petit per poder-lo acabar. Anota l'encaminador, els commutadors, els punts d'accés, els ordinadors, els telèfons, les impressores, les càmeres, els sensors, l'emmagatzematge i qualsevol controlador o màquina industrial. Afegeix-hi els serveis al núvol i els accessos remots importants. Per a cada element, indica qui se n'ocupa, si encara rep actualitzacions i què s'aturaria si deixés de funcionar.
Després segueix de principi a fi unes quantes tasques reals. Un portàtil pot necessitar imprimir, obrir fitxers compartits i sortir a internet. Un sensor de temperatura pot necessitar només DNS, una hora precisa i un controlador. El mòbil d'una visita només necessita internet. L'ordinador de comptabilitat pot accedir a un servei financer, però no hauria d'acceptar connexions d'una pantalla situada a recepció.
Aquest mapa evita dos errors habituals. El primer és bloquejar una dependència desconeguda i acabar retirant la separació de pressa. El segon és mantenir regles àmplies del tipus «permetre xarxa interna» perquè mai no es van identificar les connexions necessàries. El trànsit desconegut s'ha d'investigar durant un pilot controlat, no autoritzar-se per sempre per si de cas.
- Quins dispositius i serveis existeixen, inclosos els oblidats i els equips personals?
- Quin sistema inicia cada connexió necessària, cap a quin destí i per quin port?
- Qui pot administrar la xarxa, l'emmagatzematge, les càmeres i els controladors?
- Quins equips ja no es poden actualitzar o autenticar i necessiten més aïllament?
- Com continuarà treballant l'empresa si una regla bloqueja temporalment alguna cosa important?
Agrupa els equips segons els riscos i les connexions necessàries
Un primer disseny raonable per a una oficina o un taller petit acostuma a tenir quatre o cinc zones: equips administrats del personal, convidats, dispositius connectats o IoT, serveis importants i administració de xarxa. Són noms que descriuen confiança i finalitat, no una llista de productes. Una empresa molt petita pot agrupar personal i serveis, però separar convidats i equips sense suport. Un taller amb maquinària pot necessitar una zona operativa pròpia encara que només tingui deu treballadors.
Agrupa els dispositius segons què passaria si algú en prengués el control i segons les connexions que realment comparteixen. Una càmera i un sensor ambiental poden ser equips de confiança baixa, però un controlador capaç d'aturar la producció necessita un altre límit. De la mateixa manera, el repositori de còpies de seguretat no hauria de ser accessible amb els mateixos permisos que els fitxers que protegeix.
No aïllis tant que qualsevol canvi quotidià requereixi un especialista de xarxes. La granularitat té un cost operatiu: més regles, més llocs on diagnosticar fallades i més possibilitats de crear excepcions sense documentar. Divideix una zona quan redueixi un risc rellevant o aclareixi qui se'n responsabilitza, no perquè l'esquema sembli més sofisticat.
- 01 Sortida a internet Encaminador o tallafoc actualitzat; sense administració exposada a internet
- 02 Personal Els equips administrats accedeixen a serveis aprovats i a internet
- 03 Convidats Només internet i aïllament entre clients quan sigui possible
- 04 Dispositius Impressores, càmeres i sensors arriben només als destins necessaris
- 05 Serveis Emmagatzematge, controladors i còpies accepten connexions concretes
- 06 Administració Els taulers d'infraestructura només s'obren des d'una via autoritzada
Escriu les regles del tallafoc com a frases revisables
Per al trànsit entre zones, comença denegant i afegeix les excepcions mínimes. Redacta primer cada excepció en llenguatge corrent: «els portàtils administrats poden enviar feines a la impressora de l'oficina» o «els sensors poden enviar mesures al controlador local». Converteix la frase en adreces, protocols i ports només quan la finalitat sigui clara.
La direcció importa. Que un portàtil iniciï una feina d'impressió no vol dir que la impressora hagi d'iniciar connexions cap a tots els portàtils. Un tallafoc amb estat permet normalment la resposta d'una connexió ja establerta sense obrir el camí invers. També cal tractar de manera conscient serveis compartits com DNS, DHCP i l'hora; amagar aquestes dependències dins d'una regla àmplia complica molt qualsevol revisió posterior.
Posa nom a les regles, documenta per què existeixen i elimina les excepcions temporals. Si una regla no té responsable o ningú no sap explicar quina aplicació la necessita, investiga-la abans de conservar-la per sempre. Convé també exportar o desar una còpia de la configuració: un disseny segur que només existeix dins d'un aparell és difícil de recuperar i molt fàcil de substituir per valors permissius.
- Es coneix la necessitat?
- Indica la tasca i el responsable, no només un número de port.
- La direcció és correcta?
- Autoritza l'iniciador i la resposta, no totes dues zones per defecte.
- Es pot reduir l'abast?
- Prioritza orígens, destins i serveis específics.
- Es pot observar i retirar?
- Registra bloquejos útils, fixa una revisió i documenta l'accés temporal.
Convidats i IoT no són el mateix problema
Una visita acostuma a necessitar una via senzilla i temporal a internet. No hauria de veure adreces internes, impressores ni altres dispositius convidats llevat que hi hagi un motiu concret. La funció de xarxa de convidats d'un encaminador pot resoldre-ho en un local molt petit, però comprova'n el comportament en lloc de refiar-te del nom: connecta un dispositiu de prova i intenta arribar a serveis interns i a un altre client convidat.
Els equips connectats necessiten un disseny més durador. Una impressora rep feines del personal; un sensor informa un controlador; una càmera pot necessitar un enregistrador i una visualització remota ben limitada. Posar-los tots al wifi de convidats pot fallar perquè l'aïllament bloqueja el trànsit local necessari o perquè aquella xarxa es gestiona com una comoditat temporal, no com a infraestructura del negoci.
Dona credencials pròpies als dispositius IoT i operatius quan ho permetin, desactiva els serveis al núvol o de descobriment que no es facin servir, actualitza el microprogramari i anota quan acaba el suport. La separació limita l'abast d'un incident, però no corregeix una contrasenya predeterminada ni un tauler d'administració exposat.
Si estàs preparant una primera instal·lació, consulta com passar del sensor a un prototip IoT útil.
El treball remot i el núvol també necessiten controls d'accés
Una xarxa d'oficina segmentada no fa que un portàtil remot sigui fiable. La guia de confiança zero del NIST planteja una idea més àmplia: la ubicació a la xarxa no hauria de concedir autoritat per si sola. Una aplicació sensible continua necessitant identitat d'usuari, autenticació forta, un dispositiu autoritzat quan correspongui i permisos dins de la mateixa aplicació.
Si una VPN obre tota la xarxa interna, un equip remot compromès es pot saltar bona part de la separació local. Limita cada persona a les aplicacions que necessita, mantén la VPN o passarel·la al dia, fes servir autenticació multifactor i revisa qui conserva accés. Per a un equip petit pot resultar més senzill publicar una sola aplicació ben protegida mitjançant un servei basat en identitat que concedir accés general a la xarxa.
Els sistemes al núvol necessiten el mateix mapa de fluxos. Pregunta qui els pot administrar, quines identitats fan servir els serveis, on són les còpies i si un dispositiu local necessita de debò una credencial permanent. La segmentació és una capa al costat de la identitat, les actualitzacions, la protecció dels equips, les còpies i la supervisió; no en substitueix cap.
Per revisar les credencials d'aquests clients, consulta per què una app no ha de guardar secrets del servidor.
Prova un límit des de tots dos costats
No redissenyis tota la xarxa en una tarda de feina. Comença pel límit més clar i de menys risc, normalment els convidats o un petit grup de sensors. Desa la configuració actual, reserva una finestra per tornar enrere i mou diversos dispositius representatius. Comprova tant la feina que ha de funcionar com les connexions que han de fallar.
Un pla útil es prova en totes dues direccions: el convidat navega però no obre la impressora; el sensor arriba al controlador però no a l'emmagatzematge; l'equip del personal imprimeix però no administra el commutador. Revisa la resolució de noms, les actualitzacions i la sincronització horària, a més de la tasca visible. Consulta els registres per entendre bloquejos inesperats sense convertir cada paquet de difusió descartat en un incident.
Acaba amb un esquema d'una pàgina, la finalitat de cada zona, els fluxos aprovats, la via de recuperació i qui manté la configuració. Aquest petit document operatiu val més que un diagrama preciós que ningú no actualitza. Amplia el següent límit només quan el primer aguanti la feina quotidiana i una altra persona el pugui entendre.
Fonts i lectures
- National Cyber Security Centre · Fonaments de seguretat de xarxesPrincipis d'inventari, segmentació, accés remot i supervisió per a organitzacions.↗
- NIST SP 800-207 · Arquitectura de confiança zeroPer què la ubicació dins d'una xarxa no ha d'implicar confiança.↗
- NIST SP 800-215 · Xarxes empresarials seguresPatrons de tallafoc, microsegmentació i accés remot.↗
- BSI · Configurar una xarxa wifi per a convidatsGuia pràctica alemanya per separar convidats i dispositius connectats.↗
Dubtes abans de començar
Una VLAN fa que la xarxa sigui segura?
No per si sola. Una VLAN crea un domini de difusió separat a la capa 2, però un tallafoc, una llista de control o una política equivalent ha de decidir què passa entre zones. Dues VLAN amb una ruta sense restriccions estan ordenades, però no realment aïllades.
Quants segments necessita una petita empresa?
No hi ha cap xifra fixa. Comença per les conseqüències i els fluxos necessaris. Personal, convidats, dispositius de confiança baixa, serveis importants i administració formen un bon model inicial; una oficina mínima en pot necessitar menys i un taller amb maquinària, més.
Convé posar impressores i dispositius IoT al wifi de convidats?
Només si aquella xarxa ofereix l'aïllament requerit i els equips no necessiten connexions locals controlades. Impressores, càmeres i controladors acostumen a requerir fluxos interns concrets, de manera que una zona pròpia és més fàcil de gestionar que una xarxa pensada únicament per sortir a internet.
Segmentar la xarxa és el mateix que aplicar confiança zero?
No. La segmentació limita moviments i permet aplicar límits útils. La confiança zero elimina, a més, la confiança implícita per ubicació i avalua la identitat, l'estat del dispositiu, la política i el recurs sol·licitat. Una xarxa segmentada pot donar suport a aquest enfocament sense constituir una arquitectura completa de confiança zero.